Pare-feu et ArcGIS Server
Un pare-feu est un outil de sécurité qui limite le nombre de ports d’une machine via lesquels le trafic peut être envoyé et reçu à partir d’autres ordinateurs. Lorsque vous utilisez un pare-feu pour limiter la communication à un nombre réduit de ports, vous pouvez limiter l’accessibilité des machines et vous assurer que seuls les programmes souhaités puissent être contactés par des personnes extérieures à votre organisation. Par exemple, il est courant de ne laisser passer que le trafic Web via un serveur Web et d’empêcher tous les autres types de trafic. Les pare-feu peuvent être implémentés via un matériel, des logiciels ou une combinaison des deux.
Les pare-feu permettent d’éviter certaines attaques, comme les vers informatiques et certains chevaux de Troie. Ces attaques entrent ou sortent du système par des ports ouverts exposés par des programmes exécutés sur la machine, mais qui ne sont pas destinés à être exposés à l’Internet ouvert. Les pare-feu ne protègent pas contre les virus liés aux e-mails ni des menaces à l’intérieur du réseau. Par conséquent, bien que les pare-feu soient importants, ils ne doivent pas être le seul composant de votre stratégie globale de sécurité. Les logiciels antivirus ainsi que des techniques robustes d’authentification et d’autorisation sont des exemples de stratégies de sécurité supplémentaires qui devraient être déployées avec les pare-feu.
Remarque :
Les pare-feu qui limitent les ports ouverts sont différents des pare-feu d’application Web, qui analysent activement le trafic entrant et peuvent bloquer le contenu suspect. Les pare-feu d’application Web peuvent être des outils utiles dans une stratégie globale de sécurité, mais ils ne sont pas abordés dans cette rubrique.
Il est recommandé d’implémenter un réseau de périmètre, également appelé zone démilitarisée (DMZ) ou sous-réseau filtré, pour empêcher les utilisateurs externes d’accéder directement au site ArcGIS Server. Un réseau de périmètre fonctionne comme le seul point exposé du réseau qui est accessible aux utilisateurs externes. Cela ajoute une couche de sécurité au réseau de votre organisation.
Cette rubrique traite de l’utilisation des pare-feu pour protéger les sites ArcGIS Server autonomes (ceux qui ne sont pas fédérés avec ArcGIS Enterprise). Pour en savoir plus sur la sécurité de réseau pour ArcGIS Enterprise et les sites ArcGIS Server fédérés, voir À propos de la sécurisation de votre portail.
Protection d’ArcGIS Server avec des pare-feu
Il existe plusieurs stratégies appropriées que vous pouvez adopter pour protéger un site ArcGIS Server autonome avec des pare-feu. Les stratégies suivantes utilisent des pare-feu pour séparer le réseau interne (dans lequel la sécurité est régulée) du réseau externe (dans lequel la sécurité ne peut être garantie).
Plusieurs pare-feu avec proxy inverse et ArcGIS Web Adaptor dans un réseau de périmètre
Si votre organisation n’utilise pas encore de serveur proxy inverse, vous pouvez le configurer, ainsi qu’ArcGIS Web Adaptor, au sein d’un réseau de périmètre. Dans ce scénario, ArcGIS Web Adaptor reçoit les requêtes entrantes via le port 443. Il envoie ensuite la requête via un autre pare-feu à ArcGIS Server, en utilisant le port 6443. Grâce à ArcGIS Web Adaptor, la machine joue le rôle de proxy inverse.
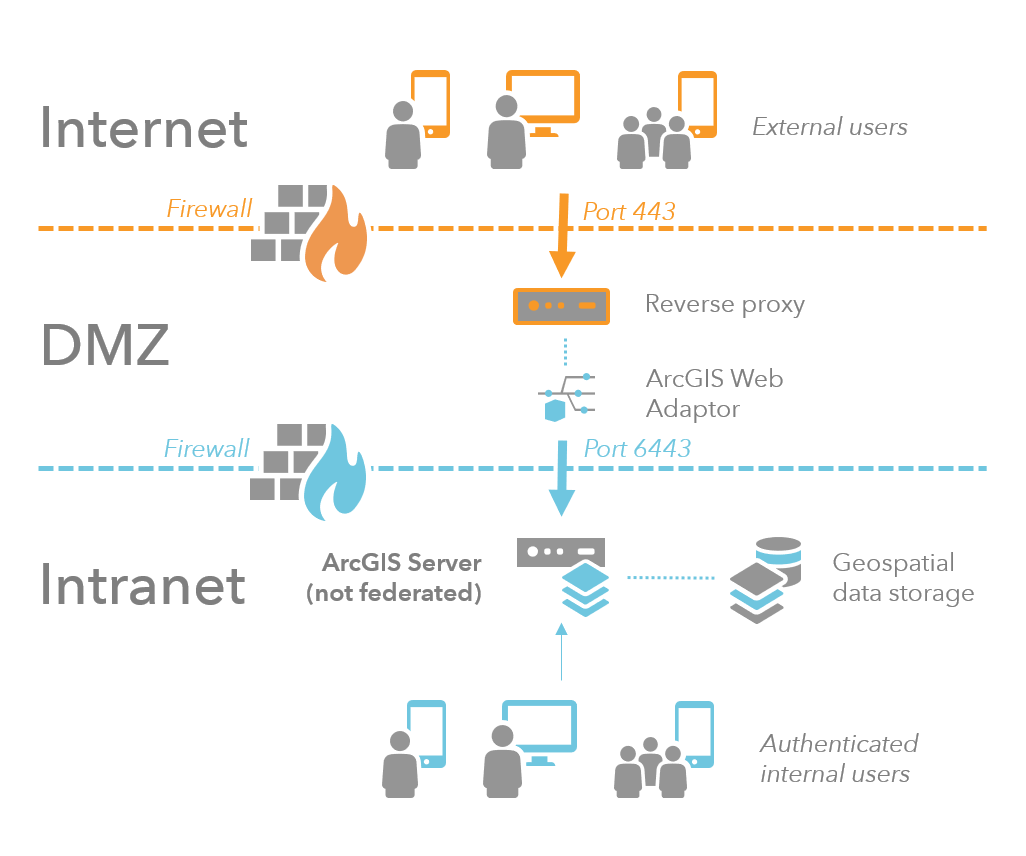
Voici une description plus détaillée de chaque composant de ce scénario :
Un réseau de périmètre est composé de machines auxquelles les internautes peuvent accéder via un pare-feu, mais qui ne font pas partie du réseau interne sécurisé. Le réseau de périmètre isole le réseau interne de l’accès direct des clients Internet.
Dans le réseau de périmètre, ArcGIS Web Adaptor reçoit les requêtes Internet via un port standard, tel que le port 443. Un pare-feu empêche l’accès par les autres ports. Ensuite, ArcGIS Web Adaptor envoie la requête au réseau interne sécurisé via un autre pare-feu en utilisant le port 6443 d’ArcGIS Server.
ArcGIS Server et d’autres composants ArcGIS Enterprise se trouvent dans le réseau interne sécurisé. Une requête entrant dans le réseau sécurisé doit provenir d’une instance ArcGIS Web Adaptor et passer par un pare-feu. Une réponse sortant du réseau sécurisé est renvoyée au client de la même manière qu’elle est arrivée. D’abord, la réponse est renvoyée via le pare-feu vers ArcGIS Web Adaptor. Ensuite, ArcGIS Web Adaptor l’envoie via un autre pare-feu vers le client.
Si une machine du réseau de périmètre est compromise d’une manière ou d’une autre, le second pare-feu réduit la probabilité que la machine concernée puisse endommager les machines du réseau interne.
Intégration d’un proxy inverse existant
Si votre organisation utilise déjà un proxy inverse, vous pouvez le configurer pour acheminer les requêtes vers ArcGIS Server via le réseau interne sécurisé.
Pour garantir que le port entre le proxy inverse et le réseau interne sécurisé reste caché aux utilisateurs externes, installez ArcGIS Web Adaptor sur un autre serveur Web au sein du réseau interne sécurisé.
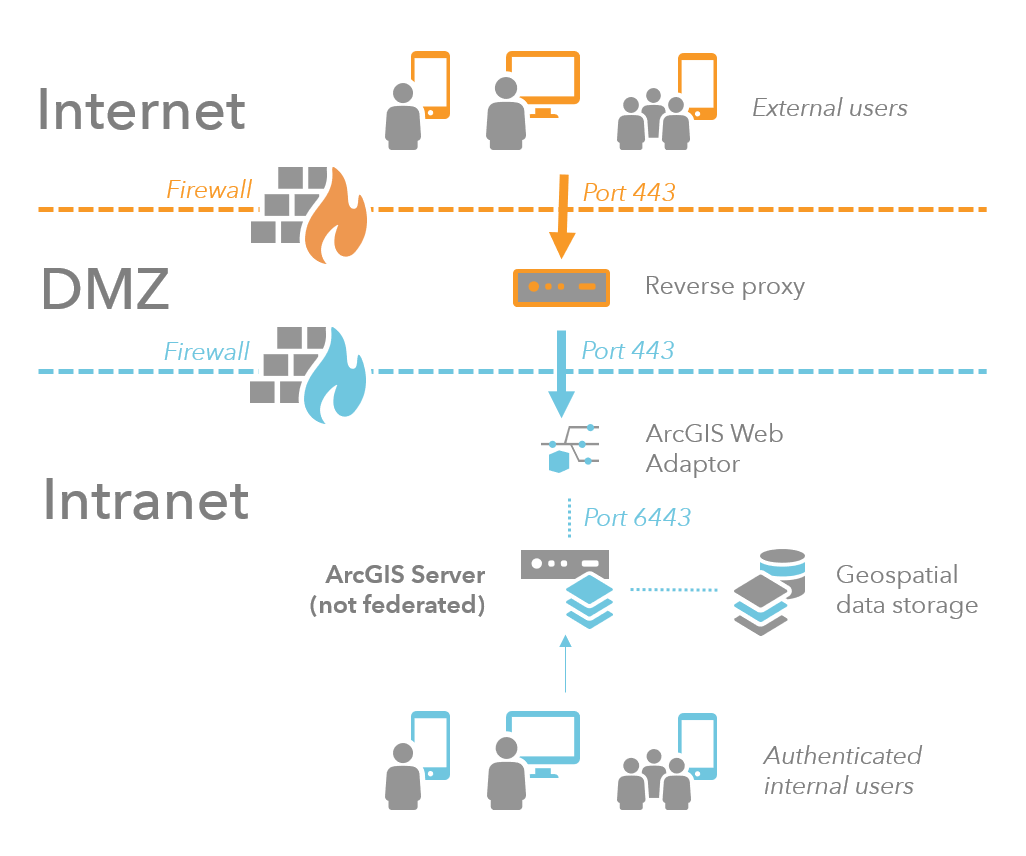
Pour en savoir plus sur la manière d’intégrer ArcGIS Server avec le serveur proxy inverse, reportez-vous à la rubrique Utilisation d’un serveur proxy inverse avec ArcGIS Server.
Pare-feu unique
Une option moins sécurisée consiste à n’utiliser qu’un seul pare-feu pour limiter le trafic vers le serveur Web. En général, seul le port 443 reste ouvert. Le serveur Web, ArcGIS Web Adaptor, ArcGIS Server et les données se trouvent tous derrière le pare-feu dans le réseau interne sécurisé.
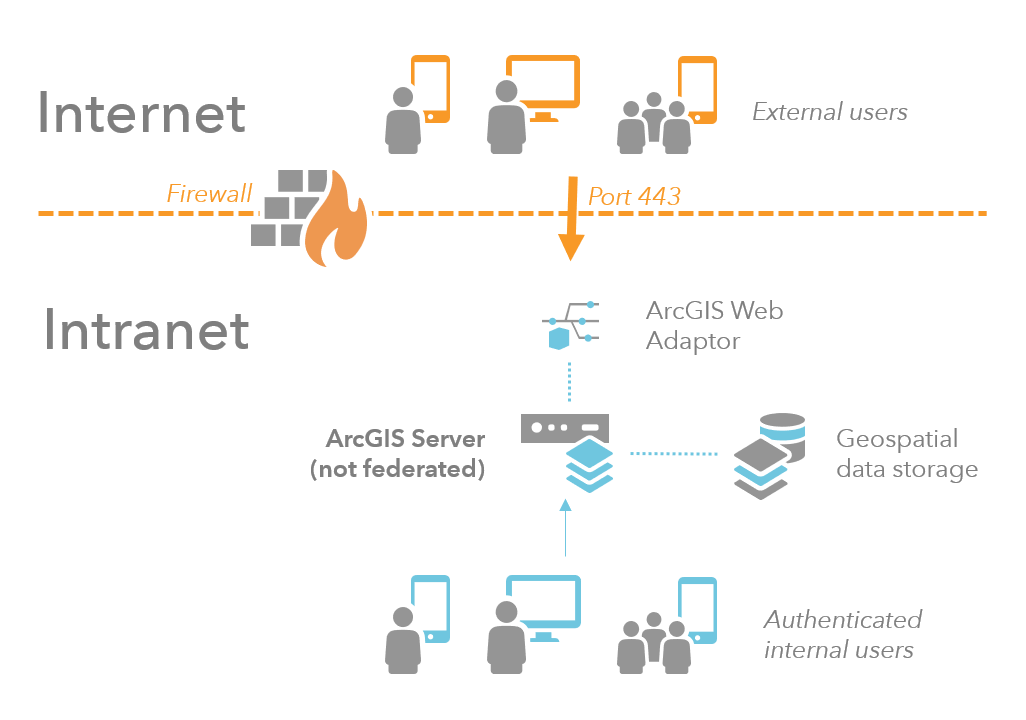
Pour une sécurité réseau robuste, placez plusieurs couches de défense entre les clients externes et le réseau interne. Si un pare-feu unique constitue la seule couche de défense, une violation de cette couche expose le réseau sécurisé à une activité malveillante potentielle. C’est pourquoi ce type de configuration de sécurité n’est pas recommandé.
Pare-feu entre machines ArcGIS Server
Il n’est généralement pas nécessaire de placer des pare-feu entre les machines d’un site ArcGIS Server ou entre plusieurs sites ArcGIS Server. Cependant, si des pare-feu sont installés entre les machines, ouvrez les ports indiqués dans Ports utilisés par ArcGIS Server.