Déploiement sur une seule machine avec serveur proxy inverse
Un serveur proxy inverse sert d’intermédiaire pour les requêtes des clients recherchant des ressources sur votre site ArcGIS Server et il améliore la sécurité du déploiement de votre site.
ArcGIS Web Adaptor est un composant logiciel que vous pouvez configurer dans la plupart des serveurs d’application Web. Par ailleurs, vous pouvez choisir d’exploiter d’autres serveurs Web proxy inverse tiers.
ArcGIS Web Adaptor est un composant logiciel que vous pouvez configurer dans la plupart des serveurs d’application Web. Par ailleurs, vous pouvez choisir d’exploiter d’autres serveurs Web proxy inverse tiers.
ArcGIS Web Adaptor ou un serveur proxy inverse tiers est habituellement configuré sur une machine serveur Web distincte, bien qu’il puisse également cohabiter avec votre ArcGIS Server.
Pour les applications clientes, il n’y a aucune différence entre accéder directement aux services SIG ou via le proxy. Toutefois, en tant qu’administrateur ArcGIS Server, vous souhaiterez peut-être utiliser un serveur proxy inverse pour une ou plusieurs raisons parmi les suivantes :
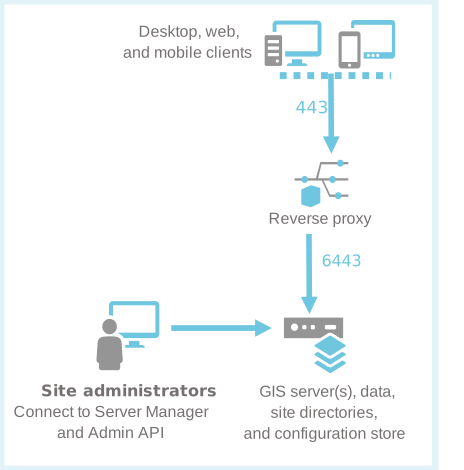
Accéder aux services SIG sur des ports standard
Lorsque vous n’utilisez pas de serveur proxy inverse, les clients se connectent directement à ArcGIS Server via https://gisserver.example.com:6443 si vous avez configuré le protocole HTTPS. Vous ne pouvez pas modifier les ports par défaut utilisés par ArcGIS Server. Si vous souhaitez que les applications clientes utilisent respectivement le port standard 443, vous devrez configurer un proxy inverse et inviter les clients à accéder aux services via celui-ci. Par exemple, vous pouvez configurer votre proxy inverse sur http://proxy.example.com/arcgis ou http://proxy.example.com/myGIS.
Isoler ArcGIS Server derrière le pare-feu de votre organisation
Pour que vos services et applications soient disponibles au public sur Internet, il est recommandé d’utiliser une configuration de serveur Web proxy inverse pour isoler ArcGIS Server derrière le pare-feu de votre organisation. Dans cette configuration, les requêtes en entrée d’Internet passent par un pare-feu qui bloque tous les ports, sauf le port 443. Votre serveur Web proxy inverse reçoit les requêtes en entrée, les transmet à ArcGIS Server via un autre pare-feu par le port 6443 et renvoie la réponse au client. Le schéma suivant montre comment le serveur proxy inverse résiderait dans un réseau de périmètre pour faciliter le contrôle d’accès à votre réseau interne sécurisé.
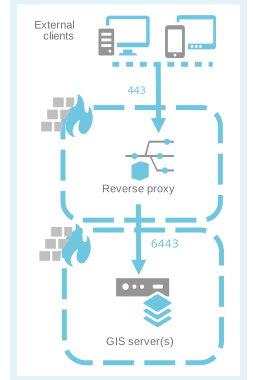
Pour savoir comment intégrer un serveur proxy inverse à ArcGIS Server, reportez-vous à la rubrique Utilisation d’un serveur proxy inverse avec ArcGIS Server.
Bloquer l’accès administratif à votre site
Un serveur proxy inverse peut être utilisé pour bloquer l’accès à des ressources spécifiques de votre site. Par exemple, vous pouvez configurer votre proxy inverse pour bloquer l’accès à ArcGIS Server Manager et au répertoire d’administrateur d’ArcGIS Server. Cette pratique est recommandée, surtout si vous proposez vos services ArcGIS Server sur Internet.
Si vous utilisez ArcGIS Web Adaptor, désactivez l’accès administrateur à votre site en suivant les instructions de la rubrique Configurer ArcGIS Web Adaptor avec un site serveur. Si vous utilisez un serveur proxy inverse tiers, consultez la documentation qui l’accompagne pour bloquer toutes les requêtes qui tentent d’accéder à ArcGIS Server Manager (proxy.domain.com/arcgis/manager/) ou au répertoire d’administrateur d’ArcGIS Server (proxy.domain.com/arcgis/admin/).
Même si l’accès administrateur à votre site est bloqué via le proxy inverse, il reste disponible si vous accédez à ArcGIS Server directement via son port par défaut (6443). Les pare-feu doivent être utilisés de manière appropriée pour contrôler l’accessibilité par ces ports.
Exploiter les fonctionnalités de votre serveur Web
Les serveurs Web intègrent de nombreuses fonctionnalités que vous souhaiterez peut-être utiliser dans le cadre du déploiement d’ArcGIS Server. En partageant vos services SIG via votre serveur proxy inverse, vous pouvez exploiter les fonctionnalités de journalisation, de mise en cache et de sécurité de votre serveur Web.
Authentification au niveau du Web : par défaut, ArcGIS Server utilise l’authentification à base de jetons (souvent appelée authentification ArcGIS à base de jetons ou authentification au niveau du serveur SIG). Vous pouvez également configurer ArcGIS Server avec l’authentification au niveau du Web. Cette méthode permet à ArcGIS Server de déléguer l’authentification à votre serveur Web. Par exemple, vous pouvez utiliser l’authentification HTTP de base, l’authentification avec des certificats clients et d’autres méthodes d’authentification standard. Si vous souhaitez utiliser l’authentification au niveau du Web, vous devez utiliser ArcGIS Web Adaptor. L’authentification au niveau du Web n’est pas disponible via un serveur Web proxy inverse tiers.
Authentification au niveau du Web : par défaut, ArcGIS Server utilise l’authentification à base de jetons (souvent appelée authentification ArcGIS à base de jetons ou authentification au niveau du serveur SIG). Vous pouvez également configurer ArcGIS Server avec l’authentification au niveau du Web. Cette méthode permet à ArcGIS Server de déléguer l’authentification à votre serveur Web. Par exemple, vous pouvez utiliser l’Authentification Windows intégrée (si vous utilisez Microsoft Internet Information Services), l’authentification HTTP de base, l’authentification avec certificats clients et d’autres méthodes d’authentification standard. Si vous souhaitez utiliser l’authentification au niveau du Web, vous devez utiliser ArcGIS Web Adaptor. L’authentification au niveau du Web n’est pas disponible via un serveur Web proxy inverse tiers.
Consignation : les journaux ArcGIS Server contiennent des informations propres aux services ArcGIS Server, permettant par exemple d’identifier l’opération appelée, l’heure d’exécution des appels ArcGIS Server, ainsi que les avertissements et erreurs déclenchés sur votre ArcGIS Server. Vous pouvez compléter ces informations en assimilant les journaux de votre serveur Web qui contiennent des détails pouvant ne pas figurer dans les journaux ArcGIS Server, tels que l’adresse IP à partir de laquelle les requêtes ont été transmises, l’agent de l’utilisateur, le référent, etc.
Autres fonctionnalités : la plupart des serveurs Web proposent des options pour contrôler strictement les requêtes et les réponses. Par exemple, vous pouvez appliquer des règles de filtrage aux requêtes en entrée, bloquer l’accès depuis des adresses IP ou noms de domaine spécifiques, etc.
Résumé
ArcGIS Web Adaptor ou un serveur proxy inverse tiers sont tout à fait adaptés pour compléter des déploiements ArcGIS Server sur une seule machine. Les deux offrent des fonctionnalités de sécurité supplémentaires. Il est vivement recommandé d’utiliser l’un ou l’autre si vous prévoyez d’exposer vos services SIG sur Internet, et cela peut s’avérer nécessaire même pour les déploiements d’intranet, selon vos besoins en sécurité.
Vous devez savoir que l’accès à votre site ArcGIS Server peut être autorisé via un ou plusieurs serveurs proxy inverses. Par exemple, deux adaptateurs Web peuvent être utilisés pour prendre en charge des services publics et privés dans un site configuré avec des utilisateurs Windows Active Directory. Pour plus d’informations, reportez-vous à la rubrique Prendre en charge des services publics et privés.
Avantages
- Cela vient en complément du déploiement sur une seule machine par un niveau de sécurité supplémentaire.
Inconvénients
L’utilisation d’un serveur proxy inverse peut éventuellement surcharger les requêtes à destination de vos services ArcGIS Server. C’est particulièrement le cas lors de l’utilisation de l’authentification au niveau du Web pour des magasins d’entités d’organisation très volumineux et complexes (groupes imbriqués ou fédérés).
Absence de haute disponibilité. La machine ArcGIS Server et le serveur proxy inverse représentent des points de défaillance uniques s’ils venaient à être déconnectés. Pour plus d'informations, renseignez-vous sur le déploiement d'une seule machine haute disponibilité (actif-passif).