ファイアウォールと ArcGIS Server
ファイアウォールは、他のコンピューターとの間でトラフィックを送受信できる、コンピューター上のポート数を制限するセキュリティー ツールです。 ファイアウォールを使用して通信を少数のポートに制限すると、コンピューターへのアクセスを制限し、組織外のユーザーから意図したプログラムのみにアクセスできるようにすることができます。 たとえば、Web サーバーへの Web トラフィックのみを通過させ、他のすべてのタイプのトラフィックを防ぐのが一般的です。 ファイアウォールは、ハードウェア、ソフトウェア、またはその両方の組み合わせによって実装できます。
ファイアウォールは、ワームやトロイの木馬などの攻撃を防ぐのに役立ちます。 これらの攻撃は、コンピューターで実行されているプログラムによって公開されているものの、オープンなインターネットに公開することを意図していないオープン ポートを経由して、システムに侵入またはシステムから流出します。 ファイアウォールは、メールに添付されたウイルスや、ネットワーク内部の脅威から保護してくれません。 このため、ファイアウォールは重要ですが、全体的なセキュリティー戦略の唯一のコンポーネントにするべきではありません。 他のセキュリティー戦略の例として、ウイルス対策ソフトウェアや、堅牢な認証および認可手法を、ファイアウォールと組み合わせて導入する必要があります。
注意:
オープン ポートを制限することで機能するファイアウォールは、着信 Web トラフィックをアクティブに解析して不審なコンテンツをブロックできる Web アプリケーション ファイアウォールとは異なります。 Web アプリケーション ファイアウォールは、全体的なセキュリティー戦略において有益なツールですが、このトピックの対象ではありません。
セキュリティーのベストプラクティスとして、外部ユーザーが ArcGIS Server サイトに直接アクセスするのを防ぐため、DMZ (DeMilitarized Zone) またはスクリーン サブネットワークとも呼ばれる境界ネットワークを実装することをおすすめします。 境界ネットワークは、外部ユーザーがアクセスできる、ネットワーク内で唯一公開されたポイントとして機能します。 これにより、組織のネットワークにセキュリティー レイヤーが追加されます。
このトピックでは、スタンドアロン ArcGIS Server サイト (ArcGIS Enterprise とフェデレートされていないサイト) を保護するためのファイアウォールの使用法について説明します。 ArcGIS Enterprise およびフェデレートされた ArcGIS Server サイトのネットワーク セキュリティーの詳細については、「ポータルのセキュリティーについて」をご参照ください。
ファイアウォールによる ArcGIS Server の保護
ファイアウォールを使用してスタンドアロンの ArcGIS Server サイトを保護するには、いくつかの適切な戦略があります。 以下の戦略では、ファイアウォールを使用して、(セキュリティーが規制されている) 内部ネットワークを (セキュリティーが保証できない) 外部ネットワークから分離します。
境界ネットワーク内にリバース プロキシーと ArcGIS Web Adaptor を備えた複数のファイアウォール
組織でリバース プロキシー サーバーをまだ使用していない場合は、境界ネットワーク内にリバース プロキシー サーバーと ArcGIS Web Adaptor を構成できます。 このシナリオでは、ArcGIS Web Adaptor はポート 443 経由で着信リクエストを受信します。 その後、別のファイアウォール経由でポート 6443 を使用して ArcGIS Server にリクエストを送信します。 ArcGIS Web Adaptor により、コンピューターはリバース プロキシーとして動作します。
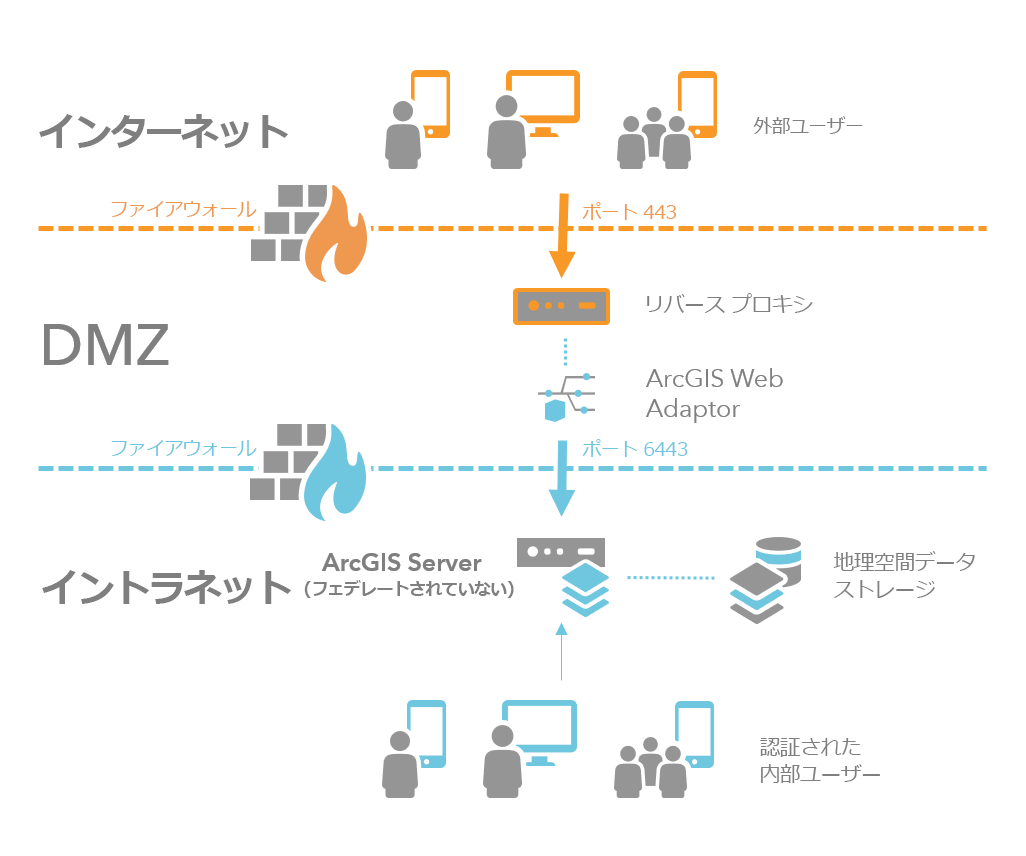
以下に、このシナリオでの各コンポーネントの詳細を示します:
境界ネットワークは、インターネット ユーザーがファイアウォール経由でアクセスできるコンピューターで構成されますが、安全な内部ネットワークの一部ではありません。 境界ネットワークは、インターネット クライアントによるダイレクト アクセスから内部ネットワークを分離します。
境界ネットワーク内の ArcGIS Web Adaptor は、ポート 443 などの一般的なポートを通じてインターネット リクエストを受信します。 ファイアウォールは、他のポートを経由したアクセスを防ぎます。 その後、ArcGIS Web Adaptor は、ArcGIS Server ポート 6443 を使用して、別のファイアウォール経由で安全な内部ネットワークにリクエストを送信します。
ArcGIS Server および他の ArcGIS Enterprise コンポーネントは、安全な内部ネットワーク内に存在します。 安全なネットワークが受信するリクエストは、ArcGIS Web Adaptor から送信され、ファイアウォールを通過する必要があります。 安全なネットワークが送信するレスポンスは、受信したときと同じルートでクライアントに返されます。 まず、レスポンスはファイアウォールを通過して ArcGIS Web Adaptor に戻ります。 その後、ArcGIS Web Adaptor は別のファイアウォール経由でそれをクライアントに送信します。
境界ネットワーク内のコンピューターが何らかの形で侵害された場合、2 番目のファイアウォールによって、影響を受けたコンピューターが内部ネットワーク内のコンピューターに害を及ぼす可能性を低減します。
既存のリバース プロキシーの統合
組織ですでにリバース プロキシーを使用している場合は、安全な内部ネットワーク上の ArcGIS Server にリクエストをルーティングするように構成できます。
リバース プロキシーと安全な内部ネットワークの間のポートが外部ユーザーから見えない状態を保つには、安全な内部ネットワーク内の別の Web サーバーに ArcGIS Web Adaptor をインストールします。
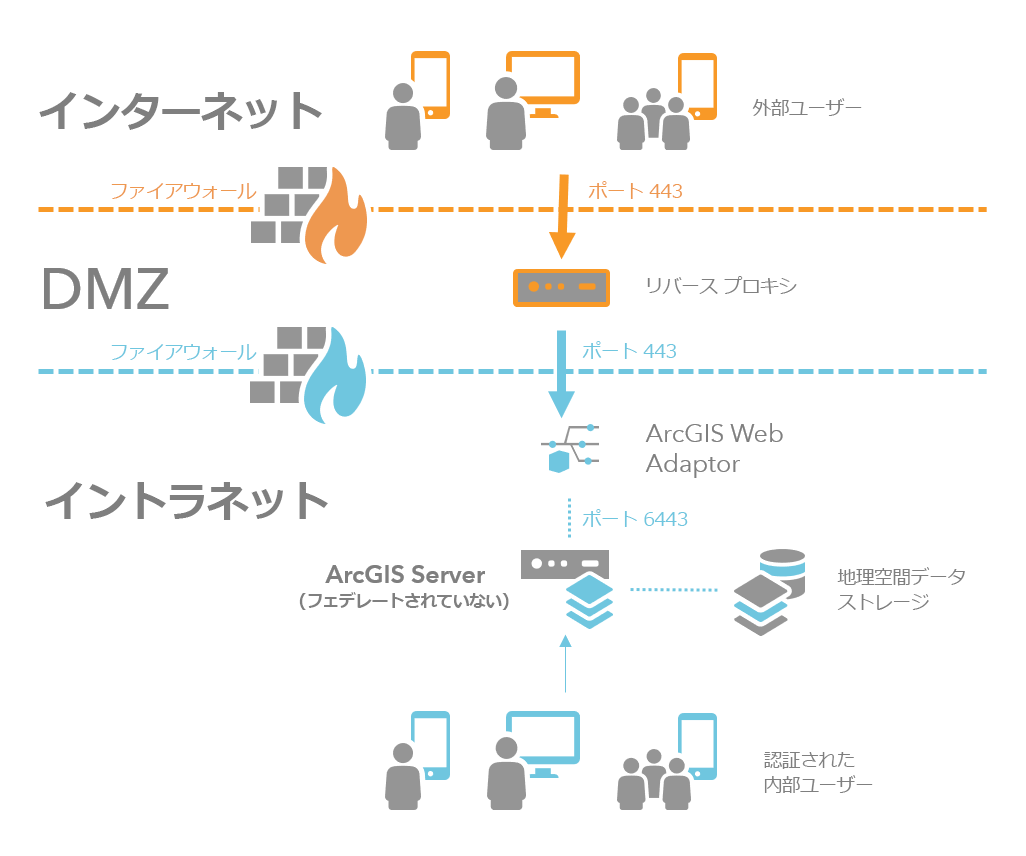
ArcGIS Server をリバース プロキシー サーバーと統合する方法の詳細については、ArcGIS Server でのリバース プロキシー サーバーの使用をご参照ください。
単一のファイアウォール
安全性の低いオプションとして、単一のファイアウォールを使用して Web サーバーへのトラフィックを制限する方法があります。 通常、ポート 443 のみが開いたままになります。 Web サーバー、ArcGIS Web Adaptor、ArcGIS Server、データはすべて、ファイアウォールの背後にある安全な内部ネットワーク内に存在します。
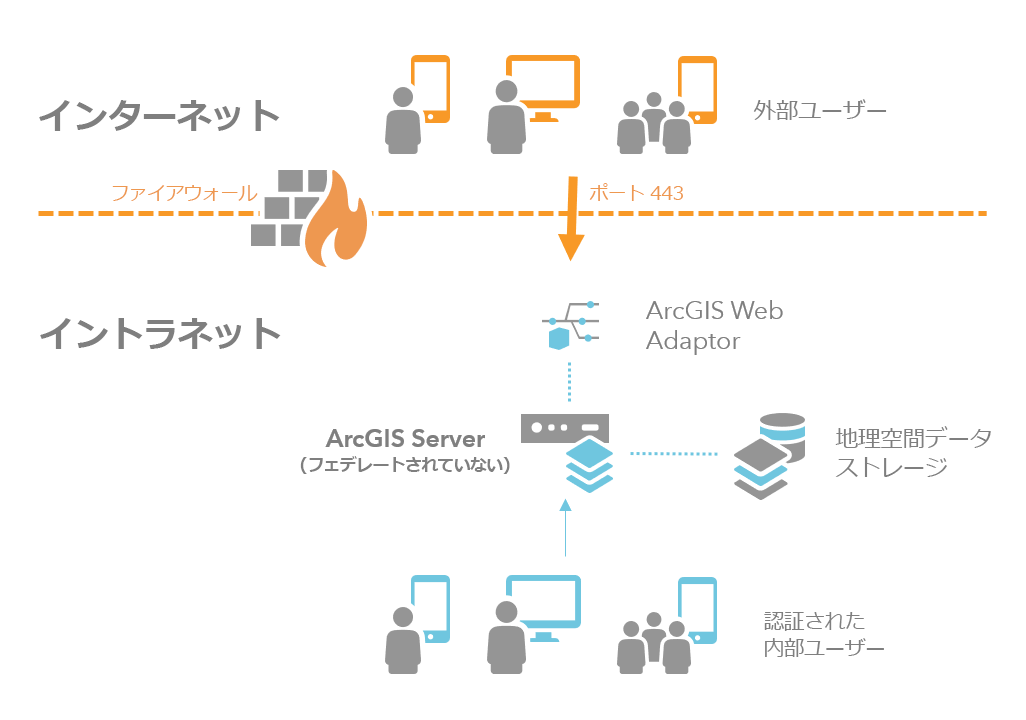
堅牢なネットワーク セキュリティーを実現するには、外部クライアントと内部ネットワークの間に複数の防御レイヤーを配置します。 単一のファイアウォールが唯一の防御レイヤーである場合、そのレイヤーが侵害されると、安全なネットワークが潜在的に悪意のあるアクティビティーにさらされることになります。 このため、このタイプのセキュリティー構成はおすすめしません。
ArcGIS Server コンピューター間のファイアウォール
通常、ArcGIS Server サイト内のコンピューター間、または複数の ArcGIS Server サイト間にファイアウォールを配置する必要はありません。 ただし、コンピューター間にファイアウォールが配置される場合は、「ArcGIS Server で使用されるポート」にリストされているポートを開きます。