Управление доступом в ArcGIS Server
Безопасность ваших ГИС-ресурсов зависит от правильной и строгой аутентификации и авторизации ваших пользователей. Аутентификация – это процесс проверки учетной записи пользователя, а авторизация – это процедура проверки наличия у пользователя с аутентификацией прав доступа к запрошенному ресурсу или прав на выполнение запрошенной операции. В целях реализации разрешений для защищенных ресурсов и операций пользователь сначала проходит аутентификацию, после чего выполняется проверка авторизации пользователя. Эти условия определяются моделью безопасности.
Модель безопасности сайта ArcGIS Server определяет, кто может получить доступ к сервисам сайта, кто может публиковать, изменять и удалять сервисы, а также выполнять административные задачи на сайте. Существует несколько доступных моделей безопасности, в зависимости от конфигурации развертывания ГИС и от того, хотите ли вы интегрировать поставщика корпоративной идентификации вашей организации с развертыванием.
Пользователи, роли и права доступа
Когда ресурс в ArcGIS Server защищен, только авторизованные пользователи могут получить доступ к этому ресурсу. ArcGIS Enterprise, в том числе автономный ArcGIS Server, управляет доступом к защищенному ресурсу с помощью системы управления доступом на основе ролей. Система контроля доступа на основе ролей содержит три основных компонента: пользователи, роли и разрешения.
Пользователи
Пользователь – любое лицо или программный агент, который выполняет доступ к ресурсу. Хранилище учетных записей – это список пользователей, которые могут запрашивать ресурсы. И в ArcGIS Server, и в ArcGIS Enterprise есть встроенные хранилища учетных записей, но также можно работать с хранилищами учетных записей провайдера корпоративной идентификации.
Роли
Роль – это набор пользователей с определенным уровнем доступа. Пользователи, составляющие роль, как правило, связаны схожей функцией, должностью или отношением иного типа. Например, пользователям, которые будут выполнять администрирование сайта ArcGIS Server, может быть назначена роль Administrator, а пользователям, которым нужно только просматривать и исследовать ресурсы ГИС, может быть назначена роль Viewer. Во встроенном хранилище учетных записей автономного развертывания ArcGIS Server пользователь может участвовать в одной или нескольких ролях. Во встроенном хранилище учетных записей ArcGIS Enterprise пользователю можно назначить только одну роль.
Права доступа
Разрешения предоставляют полномочия на выполнение определенной задачи или доступ к определенному ресурсу. Права доступа могут назначаться только для ролей. Отдельные пользователи могут получить права доступа, только унаследовав их от своих ролей. Контроль доступа на основе ролей предоставляет возможность эффективной реализации, управления и проверки политик контроля доступа организации. Права доступа управляются внутри ArcGIS Server.
Доступные модели безопасности
ArcGIS Server является основным компонентом платформы ArcGIS Enterprise, которая является современной Веб-ГИС системой. ArcGIS Server может быть развернут как автономная система или интегрирован с ArcGIS Enterprise.
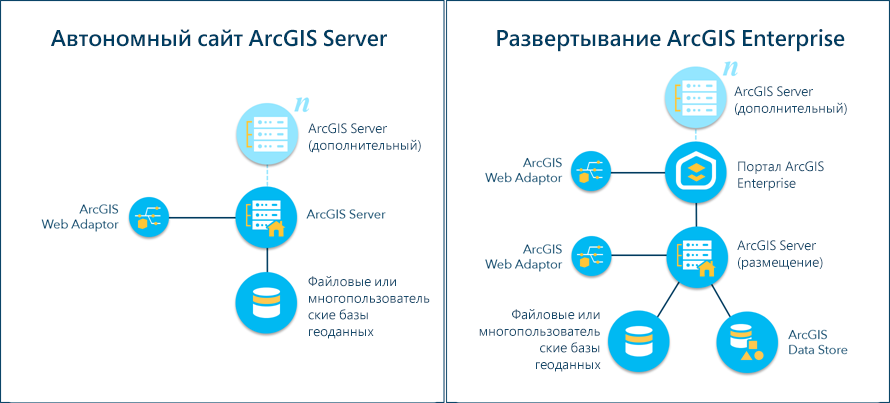
Модель безопасности для автономного сайта ArcGIS Server определяется администратором сервера. В базовом развертывании ArcGIS Enterprise варианты публикации и безопасности определяются администратором портала, заменяя те, что используются на сайте автономного развертывания ArcGIS Server.
ArcGIS Server и ArcGIS Enterprise обеспечивают надежную и эффективную встроенную проверку подлинности и содержат хранилище идентификаций, которые применяются по умолчанию. ArcGIS Enterprise и автономное развертывание ArcGIS Server поддерживают аутентификацию на веб-уровне и через внешних провайдеров аутентификаций. Если настроен такой провайдер, аутентификация пользователя выполняется через его хранилище учетных записей.
Автономные сайты ArcGIS Server
ArcGIS Server использует модель доступа на основе ролей. Пользователям назначаются одна или несколько ролей, которым были предоставлены определенные права доступа.
Для управления этими пользователями и ролями сайты ArcGIS Server в автономной конфигурации могут использовать встроенное хранилище идентификаций, а также несколько типов сторонних поставщиков идентификаций. Вы можете изменить эти настройки, используя Мастер конфигурации безопасности в ArcGIS Server Manager.
Аутентификация в автономном сайте ArcGIS Server может выполняться на уровне сервера или на веб-уровне.
В таблице ниже описаны конфигурации хранилища аутентификаций, которые поддерживаются для выбранного типа аутентификации:
|
Механизм аутентификации |
Поддерживаемые конфигурации хранилища аутентификаций |
|---|---|
|
Аутентификация ArcGIS Server |
|
|
Аутентификация на веб-уровне |
Любое настраиваемое хранилище для которого веб-сервер имеет встроенную или расширяемую поддержку Например, если ваш веб-сервер имеет встроенную поддержку Active Directory, LDAP и настраиваемых хранилищ аутентификаций, вы можете использовать одну из следующих конфигураций:
|
Как показано на приведенной ниже схеме, аутентификация на уровне сервера выполняется полностью на сайте сервера, в то время как аутентификация на веб-уровне основывается на внешнем хранилище для проверки учетных данных пользователя.
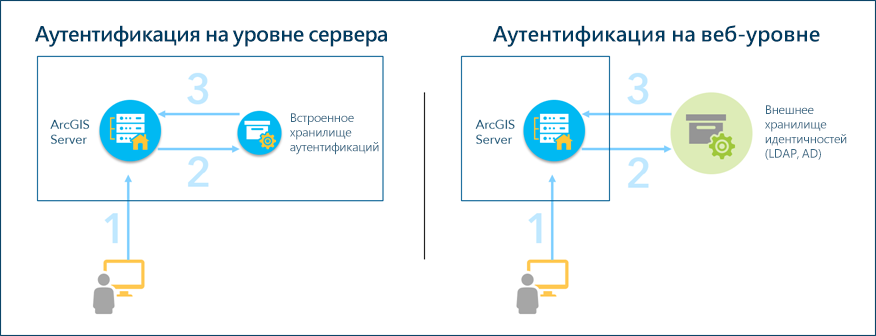
Встроенное хранилище учетных записей управляется в ArcGIS Server Manager, если оно настроено. Информация о пользователях и ролях хранится в хранилище конфигурации сервера и только ArcGIS Server имеет доступ к этой информации. Пользователи проходят аутентификацию в хранилище учетных записей с помощью токенов – строк зашифрованной информации, содержащих имя пользователя, время истечения срока действия токена и другую конфиденциальную информацию.
Для автономных сайтов ArcGIS Server можно настроить множество типов систем аутентификации веб-уровня. К ним относятся Директории упрощенного протокола доступа к каталогам (LDAP), аутентификация сертификата клиента, основанная на инфраструктуре открытых ключей (PKI), и Интегрированная аутентификация Windows (IWA).
Если ваш сайт ArcGIS Server останется автономным сайтом, и вы не будете настраивать аутентификацию веб-уровня, см. Настройка аутентификации на уровне сервера.
Если вы будете настраивать аутентификацию на веб-уровне (через директорию LDAP, IWA или аутентификация сертификата клиента) для вашего автономного сайта ArcGIS Server, см. Настройка аутентификации на веб-уровне.
Сайты интегрированных серверов ArcGIS Server
Если сайт ArcGIS Server интегрируется с ArcGIS Enterprise, существует несколько возможных моделей безопасности. Независимо от того, какая модель безопасности использовалась, после объединения сайта ArcGIS Server с ArcGIS Enterprise портальная модель безопасности заменит хранилище учетных записей ArcGIS Server, включая всех пользователей и роли, настроенные в ArcGIS Server Manager.
ArcGIS Enterprise содержит собственное хранилище учетных записей и его можно настроить на аутентификацию веб-уровня через IWA, проверку подлинности по клиентскому сертификату или через поставщика удостоверений на основе LDAP, как это доступно и в автономном развертывании ArcGIS Server. Кроме того, с ArcGIS Enterprise можно настроить внешние поставщики учетных записей, которые совместимы с Security Assertion Markup Language (SAML).
Если ваш сайт ArcGIS Server интегрирован или планируется интегрировать его с порталом, смотрите раздел Интегрированный ArcGIS Server. Там вы можете узнать больше о вариантах модели безопасности.