Сценарии развертывания ArcGIS Enterprise с отказоустойчивостью
Метод аутентификации, который вы используете в своей организации, и то, разрешаете ли вы доступ к нему из-за пределов брандмауэра, помогают определить, как вы реализуете отказоустойчивое развертывание ArcGIS Enterprise.
Для всех сценариев, описанных в этом разделе, верно следующее:
Компьютеры портала (Portal1 и Portal2) хранят ресурсы в одной и той же директории, размещенной на отказоустойчивом файловом сервере или облачном сервисе.
Компьютеры ГИС-сервера (HostingServer1 и HostingServer2) на сайте хост-сервера совместно используют общие серверные директории и хранилище конфигурации, которые размещены на отказоустойчивом файловом сервере или облачном сервисе.
Отказоустойчивое реляционное хранилище состоит из основного компьютера (DataStore1) и резервного компьютера (DataStore2), которые зарегистрированы на сайте хост-сервера. ArcGIS Data Store имеет встроенный механизм аварийного переключения, благодаря которому резервное реляционное хранилище становится основным компьютером хранилища данных в случае отказа основного компьютера. Хранилище данных проверяет состояние компьютеров ArcGIS Server сайта, которые на нем зарегистрированы, поэтому вы можете настроить хранилище данных через URL любого компьютера ArcGIS Server.
Для Portal for ArcGIS и ArcGIS Server включены протоколы HTTPS и HTTP. Если HTTP отключен для всех компонентов, HTTP-порты (80, 6080 и 7080) можно удалить из примеров. Административные URL-адреса требуют HTTPS-соединения.
Для архитектур, включающих балансировщики нагрузки, проверки работоспособности были настроены для определения доступности серверных целей и балансировки трафика с использованием алгоритма циклического перебора. Хотя хосты
loadbalancer.example.comиinternalloadbalancer.example.comв примере и используются на диаграммах, их можно заменить псевдонимом DNS, назначенным любому компоненту через внутренние или внешние DNS-серверы.
Различия в коммуникации клиент-портал и протоколах аутентификации описываются в следующих разделах. Дополнительные сведения об URL-адресах, используемых в отказоустойчивом развертывании, можно найти в разделе Отказоустойчивость в ArcGIS Enterprise.
Встроенные пользователи и клиенты имеют доступ к порталу через порты 80 и 443
В данном сценарии аутентификация на портале использует встроенных пользователей, а вся коммуникация между клиентами (показанная в верхней части диаграммы) и порталом происходит внутри брандмауэра.
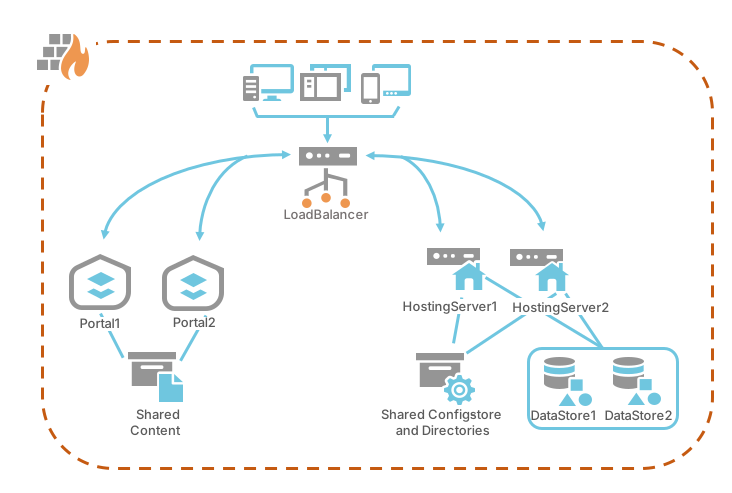
В этом примере клиенты получают доступ к организации через балансировщик нагрузки по URL-адресу организации - в данном случае, https://loadbalancer.example.com/portal/home/ - и к директории REST сайта ArcGIS Server можно получить доступ через https://loadbalancer.example.com/server/rest/services. Отказоустойчивый портал (две машины ArcGIS Server, Portal1 и Portal2) взаимодействует со своим сайтом отказоустойчивого хост-сервера через URL-адрес администрирования (https://loadbalancer.example.com/server/admin), определенный во время интеграции. Компьютеры на сайте хост-сервера (HostingServer1 и HostingServer2) взаимодействуют с порталом через ту же конечную точку, что и клиенты (https://loadbalancer.example.com/portal), используя privatePortalURL, определенный в системных свойствах портала. И ArcGIS Server Administrator Directory URL, и privatePortalURL, идут через балансировщик нагрузки (LoadBalancer) для учета избыточности. Если одна машина Portal for ArcGIS выйдет из строя или будет недоступна, хост-сервер все равно сможет взаимодействовать с оставшейся машиной, потому что балансировщик нагрузки направит трафик на эту машину. Точно так же, если один из компьютеров хост-сервера выходит из строя или недоступен, балансировщик нагрузки продолжит направлять трафик с компьютеров Portal for ArcGIS на оставшийся компьютер ArcGIS Server.
Встроенные пользователи с публичным доступом к порталу
В этом сценарии аутентификация портала использует встроенных пользователей, и по крайней мере некоторые клиенты будут получать доступ к порталу из-за пределов брандмауэра. Административный доступ снаружи брандмауэра необходимо отключить.
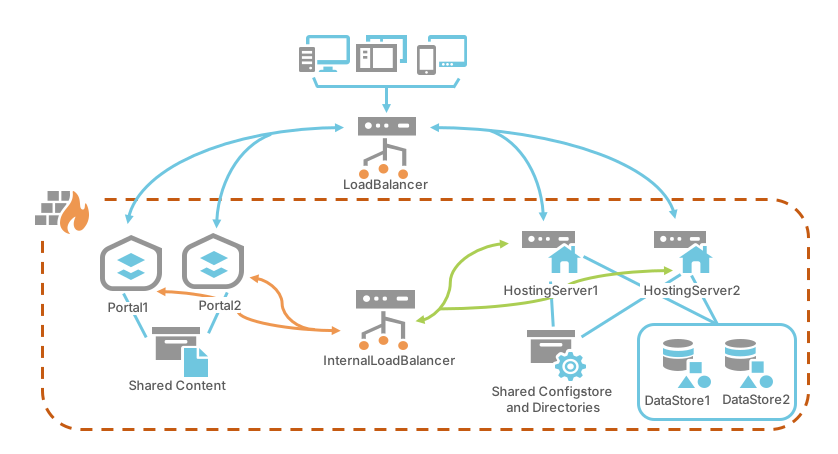
Клиенты получают доступ к организации и конечной точке REST ArcGIS Server через балансировщик нагрузки за пределами брандмауэра (LoadBalancer), обычно через псевдоним DNS, назначенный loadbalancer.example.com. Портал взаимодействует с сервером хостинга через второй балансировщик нагрузки (InternalLoadBalancer) внутри брандмауэра (https://internalloadbalancer.example.com:6443/arcgis, зеленые линии на схеме). Хост-сервер связывается с порталом через privateportalURL, который также проходит через InternalLoadBalancer (https://internalloadbalancer.example.com:7443/arcgis, оранжевые линии на схеме), поэтому связь не должна проходить через брандмауэр. Если один компьютер портала выходит из строя, хост-сервер по-прежнему может обмениваться данными с оставшимся компьютером портала, поскольку внутренний балансировщик нагрузки будет отправлять запросы на оставшийся компьютер портала. Точно так же, если одна из машин ГИС-сервера выйдет из строя, внутренний балансировщик нагрузки направит трафик с портала на оставшуюся машину ГИС-сервера.
Доступ от клиентов за пределами брандмауэра напрямую к сайту ГИС-сервера также будет проходить через балансировщик нагрузки (LoadBalancer) за пределами брандмауэра (красная линия на схеме).
Доступ администратора к ArcGIS Server Administrator Directory и ArcGIS Server Manager блокируется установкой правил балансировщика нагрузки (LoadBalancer) за пределами брандмауэра (красная линия на схеме).
Аутентификация IWA или LDAP для внутреннего доступа клиентов
В этом сценарии пользователи портала применяют встроенную проверку подлинности WIndows (IWA) или облегченный протокол доступа к каталогам (LDAP), а все клиенты, работающие с порталом, находятся внутри брандмауэра.
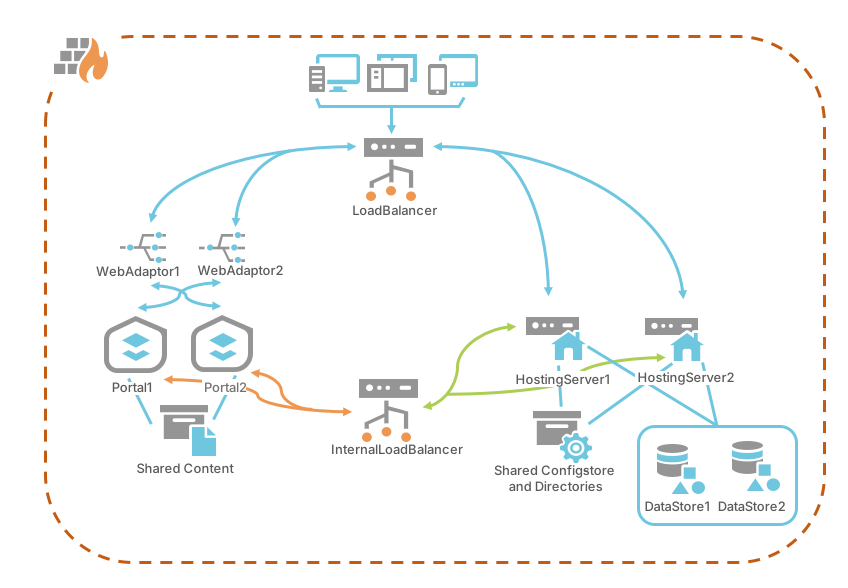
Если публичный доступ к порталу не нужен, но клиенты аутентифицируются на портале с использованием IWA или LDAP, для каждого компьютера портала высокой доступности требуется web adaptor (WebAdaptor1 и WebAdaptor2). Балансировщик нагрузки (LoadBalancer) отправляет трафик на веб-адаптеры, которые затем балансируют запросы между двумя компьютерами портала (Portal1 и Portal2). Любая связь между компьютерами ArcGIS Server и Portal for ArcGIS должна проходить через веб-адаптер, не вызывая аутентификации на веб-уровне. Поэтому балансировщик нагрузки настроен на прослушивание портов 7080 и 7443, и трафик направляется напрямую на порт 7080 или 7443 через privatePortalURL.
Поскольку общедоступный доступ к порталу не требуется, балансировщик нагрузки можно использовать как для URL-адреса сервисов, так и для URL-адреса администрирования для хостинг-сайта. PrivatePortalURL - это https://internalloadbalancer.example.com:7443/arcgis, и компьютеры хост-сайта взаимодействуют с компьютерами портала через этот URL-адрес (оранжевые линии на диаграмме). URL-адрес организации - https://loadbalancer.example.com/portal и URL-адреса сервисов и администрирования для хостинг-сайта - https://loadbalancer.example.com/server.
Аутентификация SAML или ADFS с публичным доступом к порталу
В этом сценарии пользователи проходят проверку подлинности с помощью языка разметки декларации безопасности (SAML) или сервисов федерации Active Directory (ADFS), но некоторые клиенты, получающие доступ к организации, находятся за пределами брандмауэра. В этом случае вам необходимо отключить административный доступ к машинам ArcGIS Server сайта хостинг-сервера в целях безопасности. В разделе ниже описаны две конфигурации для достижения этой цели.
Примечание:
Использование аутентификации SAML или ADFS для вашего портала делает ненужным настройку сетевых адаптеров на портале. Хотя вы можете использовать ArcGIS Web Adaptor на своем портале в следующих двух сценариях, он не добавляет никаких преимуществ функциональных возможностей в данную конфигурацию.
Защита публичного портала с помощью правил балансировщика нагрузки
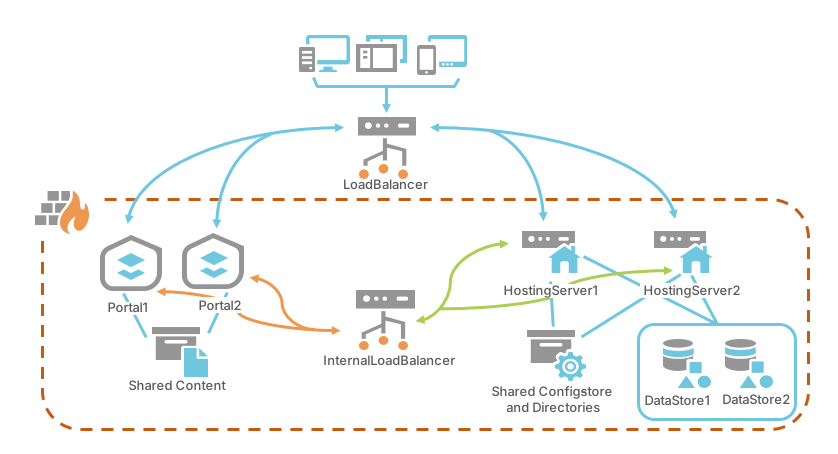
В этом сценарии клиенты подключаются через балансировщик нагрузки (LoadBalancer) за пределами брандмауэра (красная линия на схеме), который отправляет трафик напрямую на два компьютера портала (Portal1 и Portal2) через порты 7443 и 7080, а также на два компьютера ГИС-сервера (HostingServer1 и HostingServer1) на портах 6443 и 6080. Правила в балансировщике нагрузки блокируют доступ к URL-адресам ArcGIS Server Administrator и ArcGIS Server Manager.
Балансировщик нагрузки за брандмауэром не может работать через порты 6080, 6443, 7080 и 7443. Другой балансировщик нагрузки (InternalLoadBalancer) настроен внутри брандмауэра для обеспечения связи между порталом и хост-сервером. Портал будет коммуницировать с хост-сервером посредством URL, заданного в качестве Administration URL во время интеграции (зеленые линии на схеме), и хост-сервер будет коммуницировать с порталом через публичный URL портала, (оранжевые линии на схеме), поэтому коммуникация не осуществляется через брандмауэр. Внутренний балансировщик нагрузки обеспечивает избыточность в случае сбоя одного из компьютеров ГИС-сервера или компьютеров портала.
PrivatePortalURL в этом сценарии - https://internalloadbalancer.example.com:7443/arcgis. URL-адрес администрирования сайта , используемый во время интеграции, - https://internalloadbalancer.example.com:6443/arcgis.
Защитите портал с публичным доступом с помощью web adaptor на сайте ГИС-сервера
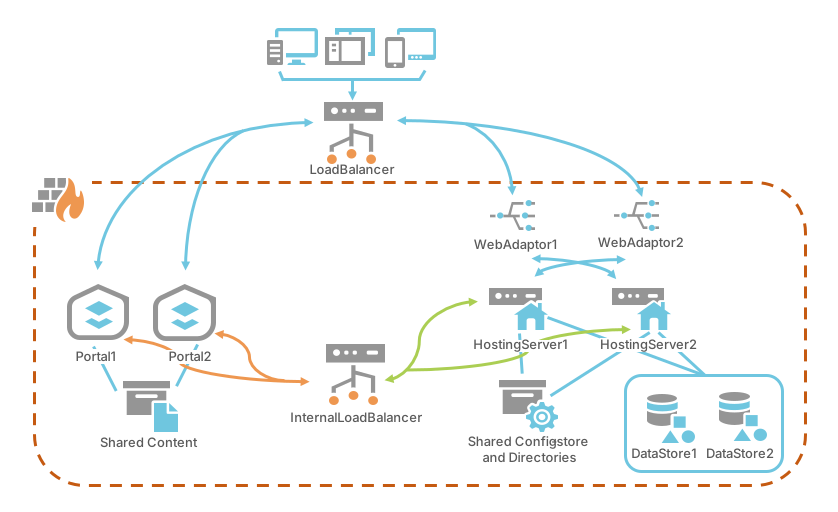
В этом сценарии клиенты подключаются через балансировщик нагрузки (LoadBalancer) за пределами брандмауэра (красная линия на схеме), который отправляет трафик напрямую на две машины портала (Portal1 и Portal2) через порты 7443 и 7080 и отправляет трафик на два веб-адаптера (WebAdaptor1 и Webadaptor2), которые настроены для компьютеров ArcGIS Server (HostingServer1 и HostingServer2). Другой балансировщик нагрузки (внутренний балансировщик нагрузки) управляет трафиком между компьютерами портала и хост-сервером и обеспечивает избыточность в случае сбоя одного из компьютеров ГИС-сервера или компьютеров портала.
Клиенты работают с порталом через балансировщик нагрузки (LoadBalancer) https://loadbalancer.example.com/portal/home/, посылающий трафик на два компьютера портала через порты 7080 и 7443. Поскольку для портала настроена аутентификация SAML или ADFS, провайдер SAML или ADFS аутентифицирует пользователей при осуществлении ими доступа к порталу.
Клиенты могут получить доступ к сайту хост-сервера через балансировщик нагрузки (LoadBalancer) за пределами брандмауэра, который отправляет трафик на веб-адаптеры ГИС-сервера (WebAdaptor1 и WebAdaptor2). Веб-адаптеры перенаправляют трафик на машины ГИС-сервера через порты 6080 и 6443.
Компьютеры ArcGIS Server взаимодействуют с порталом через privatePortalURL (https://internalloadbalancer.example.com:7443/arcgis, оранжевые линии на диаграмме), поэтому обмен данными не обязательно должен проходить через брандмауэр. Сайт хост-сервера объединен с порталом с помощью https://loadbalancer.example.com/server URL-адреса сервисов. Этот трафик проходит через веб-адаптеры WebAdaptor1 и WebAdaptor2, которые настроены на блокировку доступа администратора к ArcGIS Server Manager и ArcGIS Server Administrator Directory. Второй балансировщик нагрузки (InternalLoadBalancer) используется для URL-адреса администрирования (https://internalloadbalancer.example.com:6443/arcgis, зеленые линии на схеме), определенного во время интеграции, для обеспечения избыточности.