リバース プロキシー サーバーを使用する単一コンピューターのデプロイメント
リバース プロキシー サーバーは、ArcGIS Server サイトにリソースを求めるクライアントのリクエストを仲介する役割を果たし、サイト配置のセキュリティー機能を強化します。
ArcGIS Web Adaptor は、最も一般的な Web アプリケーション サーバーで構成できるソフトウェア コンポーネントです。 あるいは、他のサードパーティー製リバース プロキシー Web サーバーを使用することもできます。
ArcGIS Web Adaptor は、最も一般的な Web アプリケーション サーバーで構成できるソフトウェア コンポーネントです。 あるいは、他のサードパーティー製リバース プロキシー Web サーバーを使用することもできます。
ArcGIS Web Adaptor またはサード パーティー製リバース プロキシー サーバーは、一般に、別の Web サーバー コンピューター上に構成されますが、ArcGIS Server と同じ場所に配置することもできます。
クライアント アプリケーションにとっては、直接 GIS サービスにアクセスするかプロキシー経由でアクセスするかに違いはありません。 しかし、ArcGIS Server 管理者は、以下に示すような理由でリバース プロキシー サーバーの使用を必要とする場合があります:
標準ポート経由した GIS サービスへのアクセス
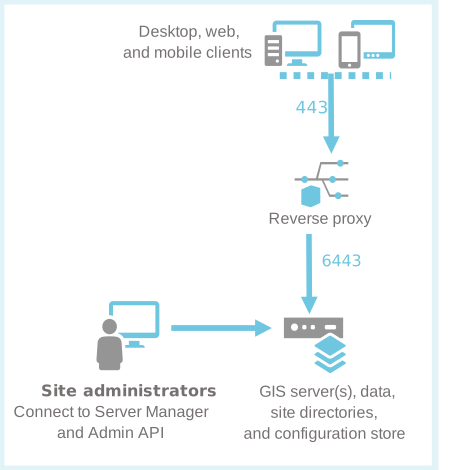
リバース プロキシー サーバーを使用しない場合、クライアントは https://gisserver.example.com:6443 を使用して直接 ArcGIS Server に接続します (HTTPS が構成されている場合)。 ArcGIS Server で使用されるデフォルト ポートを変更することはできません。 クライアント アプリケーションで標準ポート 443 を使用する場合は、リバース プロキシーを構成して、クライアントにそのポートを経由してサービスにアクセスするよう指示する必要があります。 たとえば、http://proxy.example.com/arcgis または http://proxy.example.com/myGIS でリバース プロキシーを構成できます。
組織のファイアウォールの内側に ArcGIS Server を隔離する
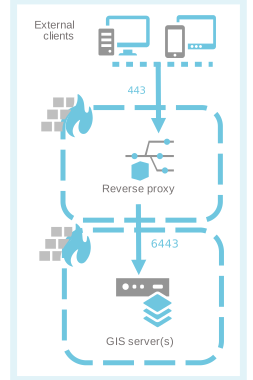
サービスおよびアプリケーションをインターネット上で一般に公開する場合は、リバース プロキシー Web サーバー構成を使用して、組織のファイアウォールの内側に ArcGIS Server を隔離することをおすすめします。 この構成では、インターネットからの着信リクエストは、443 ポートを除くすべてのポートをブロックするファイアウォールを通過します。 リバース プロキシー Web サーバーは、着信リクエストを受信したら、ポート 6443 経由で別のファイアウォールを介してそのリクエストを ArcGIS Server に渡し、レスポンスをクライアントに返します。 次の図は、リバース プロキシー サーバーが境界ネットワーク内にどのように配置されるかを示しており、安全な内部ネットワークへのアクセス制御に役立ちます。
リバース プロキシー サーバーを ArcGIS Server と統合する方法については、「ArcGIS Server でのリバース プロキシー サーバーの使用」をご参照ください。
サイトへの管理アクセスをブロック
リバース プロキシー サーバーを使用すると、サイト内の特定リソースに対するアクセスをブロックできます。 たとえば、ArcGIS Server Manager および ArcGIS Server Administrator Directory へのアクセスをブロックするようリバース プロキシーを構成できます。 この構成は、特に ArcGIS Server サービスをインターネットに公開する場合におすすめします。
ArcGIS Web Adaptor を使用する場合は、「サーバー サイトでの ArcGIS Web Adaptor の構成」に記載された手順で、管理アクセスを無効にします。 サードパーティー製リバース プロキシー サーバーを使用している場合は、そのプロキシー サーバー固有のマニュアルを参照して、ArcGIS Server Manager (proxy.domain.com/arcgis/manager/) または ArcGIS Server Administrator Directory (proxy.domain.com/arcgis/admin/) へのアクセスを試行するすべてのリクエストへのアクセスをブロックします。
管理アクセスは、リバース プロキシーを経由してサイトにアクセスするときにブロックされますが、これに対して、デフォルト ポート (6443) 経由で ArcGIS Server に直接アクセスするときは管理アクセスを引き続き利用できます。 これらのポートにアクセスできる場所を制御するため、ファイアウォールを適切に使用する必要があります。
独自の Web サーバーの機能を活用する
Web サーバーは、ArcGIS Server デプロイメントの一部として利用できる多数の機能を備えています。 リバース プロキシー サーバーを介して GIS サービスを共有することで、Web サーバーのログ、キャッシュ、セキュリティー機能を活用できます。
Web 層認証: デフォルトでは、ArcGIS Server はトークンベースの認証 (ArcGIS トークンベース認証または GIS 層認証とも呼ばれる) を使用します。 または、Web 層認証を使用して ArcGIS Server を構成することもできます。 この方式では、ArcGIS Server がユーザー独自の Web サーバーに認証を委任できます。 たとえば、HTTP 基本認証、クライアント証明書による認証、あるいはその他の標準的な認証方法を活用できます。 Web 層認証が必要な場合は、ArcGIS Web Adaptor を使用する必要があります。 Web 層認証は、サードパーティー製リバース プロキシー Web サーバーを介して使用することができません。
Web 層認証: デフォルトでは、ArcGIS Server はトークンベースの認証 (ArcGIS トークンベース認証または GIS 層認証とも呼ばれる) を使用します。 または、Web 層認証を使用して ArcGIS Server を構成することもできます。 この方式では、ArcGIS Server がユーザー独自の Web サーバーに認証を委任できます。 たとえば、統合 Windows 認証 (Microsoft Internet Information Services を使用する場合) 、HTTP 基本認証、クライアント証明書による認証、あるいはその他の標準的な認証方法を活用できます。 Web 層認証が必要な場合は、ArcGIS Web Adaptor を使用する必要があります。 Web 層認証は、サードパーティー製リバース プロキシー Web サーバーを介して使用することができません。
ログ: ArcGIS Server ログには、呼び出された操作や ArcGIS Server 呼び出しの実行時間などの ArcGIS Server サービスに固有の情報だけでなく、ArcGIS Server で発生した警告とエラーも含まれています。 これらの情報は、ユーザー独自の Web サーバーからのログを使用して補完できます。このログは、リクエストの発行元の IP アドレス、ユーザー エージェント、リファラーなど、ArcGIS Server ログには存在しない可能性がある詳細情報を提供します。
その他の機能: ほとんどの Web サーバーには、リクエストとレスポンスを厳密に制御するためのオプションがあります。 たとえば、着信リクエストにフィルター ルールを適用したり、特定の IP アドレスやドメイン名からのアクセスをブロックしたりできます。
サマリー
ArcGIS Web Adaptor またはサード パーティー製リバース プロキシー サーバーは、ArcGIS Server の単一コンピューターの配置を補完する優れたコンポーネントです。 いずれも、セキュリティーの追加機能を備えています。 GIS サービスをインターネットに公開する予定がある場合は、これらのツールのいずれかを使用することを強くおすすめします。また、セキュリティー要件によってはイントラネット デプロイメントでも必要になることがあります。
ArcGIS Server サイトへのアクセスは、1 つ以上のリバース プロキシー サーバーを使用して有効化できることを理解しておくことが重要です。 たとえば、Windows Active Directory ユーザーによって構成されたサイトでは、2 つの Web Adaotor を使用してパブリック サービスとプライベート サービスをサポートすることができます。 詳細については、「パブリック サービスとプライベート サービスが混在する場合のサポート」をご参照ください。
メリット
- セキュリティー レベルをさらに高めることで、単一コンピューターのデプロイメントを補完します。
デメリット
リバース プロキシー サーバーを使用すると、ArcGIS Server サービスに対するリクエストのオーバーヘッドが増加する可能性があります。 これは、特に、大規模で複雑な (グループがネストされている、またはフェデレートされている) 組織固有のアイデンティティー ストア用に Web 層認証を利用する場合に当てはまります。
可用性には優れていません。ArcGIS Server コンピューターとリバース プロキシー サーバーは、どちらか一方がオフラインになった場合、単一障害点になります。 詳細については、「単一コンピューターによる高可用性 (アクティブ/パッシブ) の配置」をご参照ください。