Брэндмауэры и ArcGIS Server
Брэндмауэр — это инструмент безопасности, который ограничивает количество портов на вашем компьютере через трафик, который может передаваться и быть получен от других компьютеров. Когда вы используете брэндмауэр для ограничения коммуникации небольшим числом портов, вы можете ограничить доступ к вашим компьютерам и гарантировать, что только те программы, которые вы планируете, будут доступны людям вне вашей организации. Например, обычно разрешают только веб-трафику проходить на веб-сервер и предотвращают все остальные типы трафика. Брэндмауэры могут быть реализованы аппаратно, программно или комбинировано.
Брэндмауэры помогают предотвратить некоторые атаки, такие как черви и троянские кони. Эти атаки проникают или выходят из вашей системы через открытые порты, которые открываются программами, работающими на вашем компьютере, но не предназначены для доступа к открытому интернету. Брэндмауэры не защищают вас от вирусов, связанных с электронной почтой, или от угроз внутри вашей сети. Поэтому, хотя брэндмауэры важны, они не должны быть единственным компонентом вашей общей стратегии безопасности. Антивирусное программное обеспечение и методы надёжной аутентификации и авторизации — примеры других стратегий безопасности, которые следует внедрять совместно с брэндмауэрами.
Примечание:
Брэндмауэры, работающие за счёт ограничения открытых портов, отличаются от брэндмауэров веб-приложений, которые активно анализируют входящий веб-трафик и могут блокировать подозрительные ресурсы. Брэндмауэры веб-приложений могут быть полезными инструментами в вашей общей стратегии безопасности, но не являются предметом этой темы.
Целью безопасности является внедрение периметровой сети, также известной как демилитаризованная зона (DMZ) или экранированная подсеть для предотвращения прямого доступа внешних пользователей к вашему объекту ArcGIS Server. Периметральная сеть является единственной открытой точкой вашей сети, доступной для внешних пользователей. Это добавляет слой безопасности в сеть вашей организации.
В этой теме рассматривается использование брэндмауэров для защиты автономных сайтов ArcGIS Server (тех, что не объединены с ArcGIS Enterprise). Чтобы узнать больше о сетевой безопасности для сайтов ArcGIS Enterprise и интегрированных сайтов ArcGIS Server, смотрите раздел О защите вашего портала.
Защита ArcGIS Server с помощью брэндмауэров
Существует несколько подходящих стратегий для защиты отдельного сайта ArcGIS Server с помощью брэндмауэра. Следующие стратегии используют брэндмауэры для отделения вашей внутренней сети (в которой регулируется безопасность) от внешней сети (в которой безопасность нельзя гарантировать).
Несколько брэндмауэров с обратным прокси и ArcGIS Web Adaptor в периметральной сети
Если ваша организация ещё не использует сервер обратного прокси, вы можете настроить его и ArcGIS Web Adaptor внутри периметровой сети. В этом случае ArcGIS Web Adaptor принимает входящие запросы через порт 443. Затем запрос отправляется через другой брэндмауэр на сервер ArcGIS через порт 6443. ArcGIS Web Adaptor заставляет машину действовать как обратный прокси.
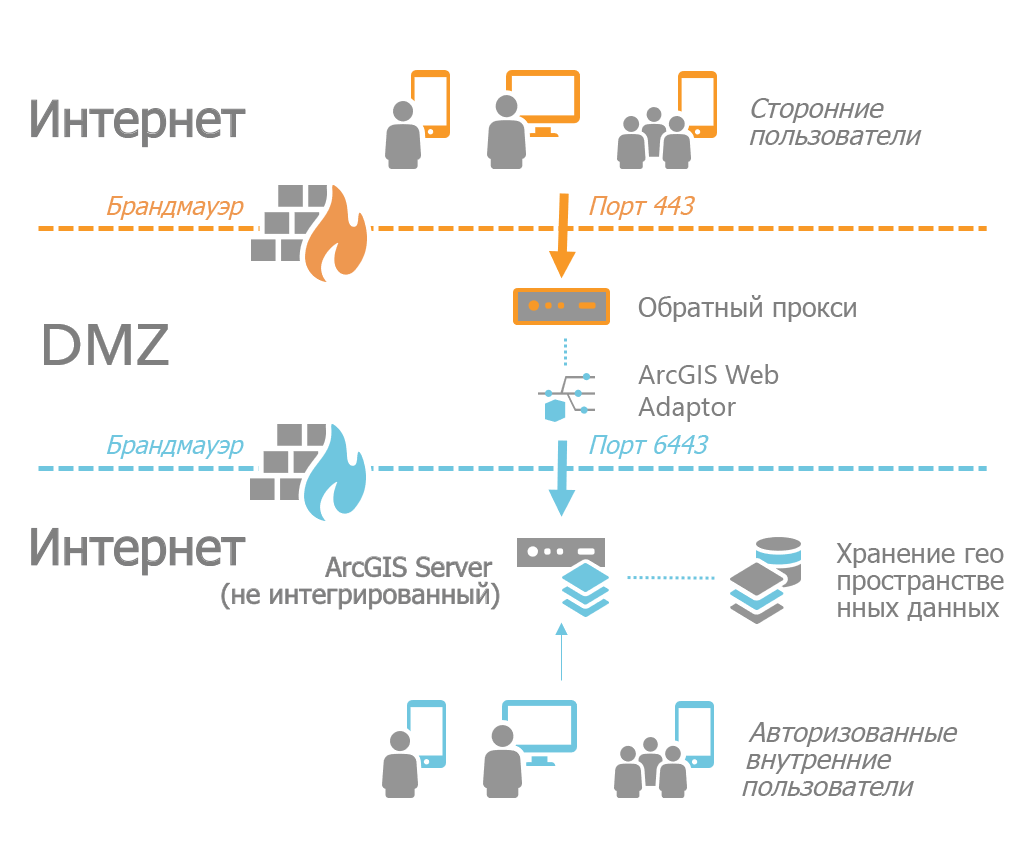
Ниже приведено более подробное рассмотрение каждого компонента в данном сценарии:
Периметральная сеть состоит из машин, к которым пользователи интернета могут получить доступ через брэндмауэр, но которые не являются частью вашей защищённой внутренней сети. Периметральная сеть изолирует внутреннюю сеть от прямого доступа клиента в интернет.
ArcGIS Web Adaptor в периметральной сети принимает интернет-запросы через общий порт, например порт 443. Брэндмауэр не позволяет получить доступ через другие порты. Затем ArcGIS Web Adaptor отправляет запрос в защищённую внутреннюю сеть через другой брэндмауэр с использованием порта ArcGIS Server 6443.
ArcGIS Server и другие компоненты ArcGIS Enterprise находятся в защищённой внутренней сети. Запрос, входящий в защищённую сеть, должен поступать через ArcGIS Web Adaptor и проходить через брэндмауэр. Ответ, покидающий защищённую сеть, возвращается клиенту так же, как и пришёл. Сначала ответ возвращается через брэндмауэр к ArcGIS Web Adaptor. Затем ArcGIS Web Adaptor отправляет данные через другой брэндмауэр клиенту.
Если машина в периметральной сети каким-то образом будет скомпрометирована, второй брэндмауэр снижает вероятность того, что поражённая машина может повредить устройства в вашей внутренней сети.
Интеграция существующего обратного прокси
Если ваша организация уже использует обратный прокси, вы можете настроить его на маршрутизацию запросов на ArcGIS Server в вашей защищённой внутренней сети.
Чтобы порт между обратным прокси и вашей защищённой внутренней сетью оставался скрытым от внешних пользователей, установите ArcGIS Web Adaptor на другой веб-сервер внутри вашей защищённой внутренней сети.
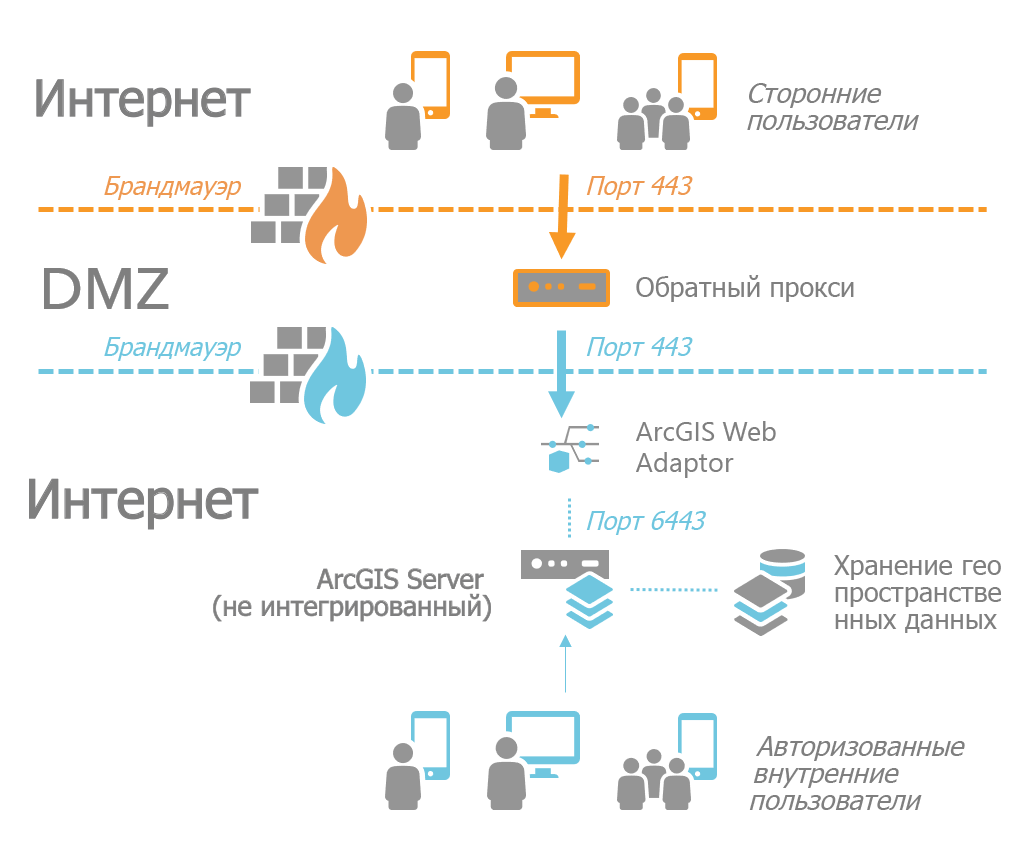
Чтобы узнать больше о том, как интегрировать ArcGIS Server с вашим обратным прокси-сервером, см. раздел Использование обратного прокси-сервера с ArcGIS Server.
Один брандмауэр
Менее защищённый вариант использует один брандмауэр для ограничения трафика на ваш веб-сервер. Обычно открытым остаётся только порт 443. Ваш веб-сервер, ArcGIS Web Adaptor, ArcGIS Server и ваши данные находятся за брандмауэром в защищённой внутренней сети.
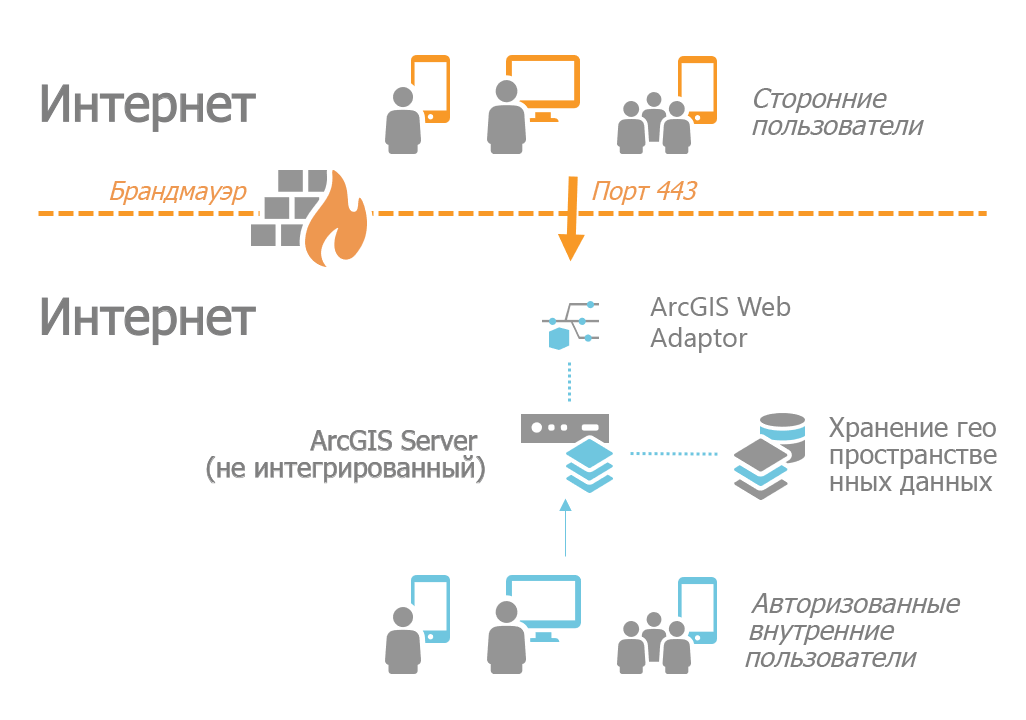
Для надёжной сетевой безопасности разместите несколько уровней защиты между внешними клиентами и вашей внутренней сетью. Если единственный уровень защиты — один брандмауэр, нарушение этого уровня открывает вашу защищённую сеть для потенциальной вредоносной активности. По этой причине такая конфигурация безопасности не рекомендуется.
Брандмауэры между серверными машинами ArcGIS
Обычно не обязательно устанавливать брандмауэры между машинами на сайтах ArcGIS Server или между несколькими сайтами ArcGIS Server. Однако, если между машинами установлены брандмауэры, откройте порты, указанные в разделе Порты, используемые ArcGIS Server.