Firewalls und ArcGIS Server
Eine Firewall ist ein Sicherheitswerkzeug, das die Anzahl der Ports auf Ihrem Computer begrenzt, über die Datenverkehr zu und von anderen Computern gesendet und empfangen werden kann. Wenn Sie eine Firewall einsetzen, um die Kommunikation auf eine kleine Anzahl von Ports zu beschränken, können Sie den Zugriff auf Ihre Computer einschränken und sicherstellen, dass nur die von Ihnen vorgesehenen Programme von Personen außerhalb Ihrer Organisation aufgerufen werden können. So ist es beispielsweise üblich, nur Web-Datenverkehr zu einem Webserver durchzulassen und alle anderen Arten von Datenverkehr zu blockieren. Firewalls können als Hardware, als Software oder als Kombination aus beidem implementiert werden.
Firewalls tragen dazu bei, bestimmte Angriffe wie Würmer und einige Trojaner abzuwehren. Diese Angriffe gelangen über offene Ports in Ihr System oder verlassen es über diese Ports, die durch auf Ihrem Computer ausgeführte Programme freigegeben werden, jedoch nicht für den Zugriff aus dem Internet vorgesehen sind. Firewalls schützen Sie nicht vor Viren, die als Anlagen an E-Mails angehängt sind, oder vor Bedrohungen innerhalb Ihres Netzwerks. Auch wenn Firewalls wichtig sind, sollten sie daher nicht die einzige Komponente Ihrer gesamten Sicherheitsstrategie sein. Antivirensoftware sowie zuverlässige Authentifizierungs- und Autorisierungsverfahren sind Beispiele für weitere Sicherheitsstrategien, die zusammen mit Firewalls bereitgestellt werden sollten.
Hinweis:
Firewalls, die auf einer Begrenzung offener Ports basieren, unterscheiden sich von den Firewalls für Webanwendungen, die aktiv den eingehenden Webdatenverkehr analysieren und verdächtige Inhalte blockieren. Webanwendungs-Firewalls können nützliche Werkzeuge in Ihrer Gesamtsicherheitsstrategie sein, stehen jedoch nicht im Mittelpunkt dieses Themas.
Es gilt als Best Practice, ein Perimeter-Netzwerk – auch als demilitarisierte Zone (DMZ) oder überwachtes Subnetzwerk bezeichnet – einzurichten, um zu verhindern, dass externe Benutzer direkt auf Ihre ArcGIS-Server-Site zugreifen können. Ein Perimeter-Netzwerk fungiert als einziger öffentlicher Zugangspunkt in Ihrem Netzwerk, auf den externe Benutzer zugreifen können. Es fügt dem Netzwerk Ihrer Organisation eine zusätzliche Sicherheitsebene hinzu.
In diesem Thema wird der Einsatz von Firewalls zum Schutz eigenständiger ArcGIS-Server-Sites (die nicht mit ArcGIS Enterprise verbunden sind) behandelt. Weitere Informationen zur Netzwerksicherheit für ArcGIS Enterprise und verbundene ArcGIS-Server-Sites finden Sie unter Schützen des Portals.
Schützen von ArcGIS Server mit Firewalls
Es gibt verschiedene geeignete Strategien, mit denen Sie Ihre eigenständige ArcGIS-Server-Site durch Firewalls schützen können. Die folgenden Strategien nutzen Firewalls, um Ihr internes Netzwerk (in dem die Sicherheit geregelt ist) vom externen Netzwerk (in dem die Sicherheit nicht gewährleistet werden kann) zu trennen.
Mehrere Firewalls mit Reverseproxy und ArcGIS Web Adaptor in einem Perimeter-Netzwerk
Falls Ihre Organisation noch keinen Reverseproxyserver einsetzt, können Sie diesen zusammen mit ArcGIS Web Adaptor innerhalb eines Perimeter-Netzwerks konfigurieren. In diesem Szenario empfängt ArcGIS Web Adaptor eingehende Anforderungen über Port 443. Anschließend leitet er die Anforderungen über eine weitere Firewall an ArcGIS Server weiter, wobei Port 6443 verwendet wird. ArcGIS Web Adaptor bewirkt, dass der Computer als Reverseproxy fungiert.
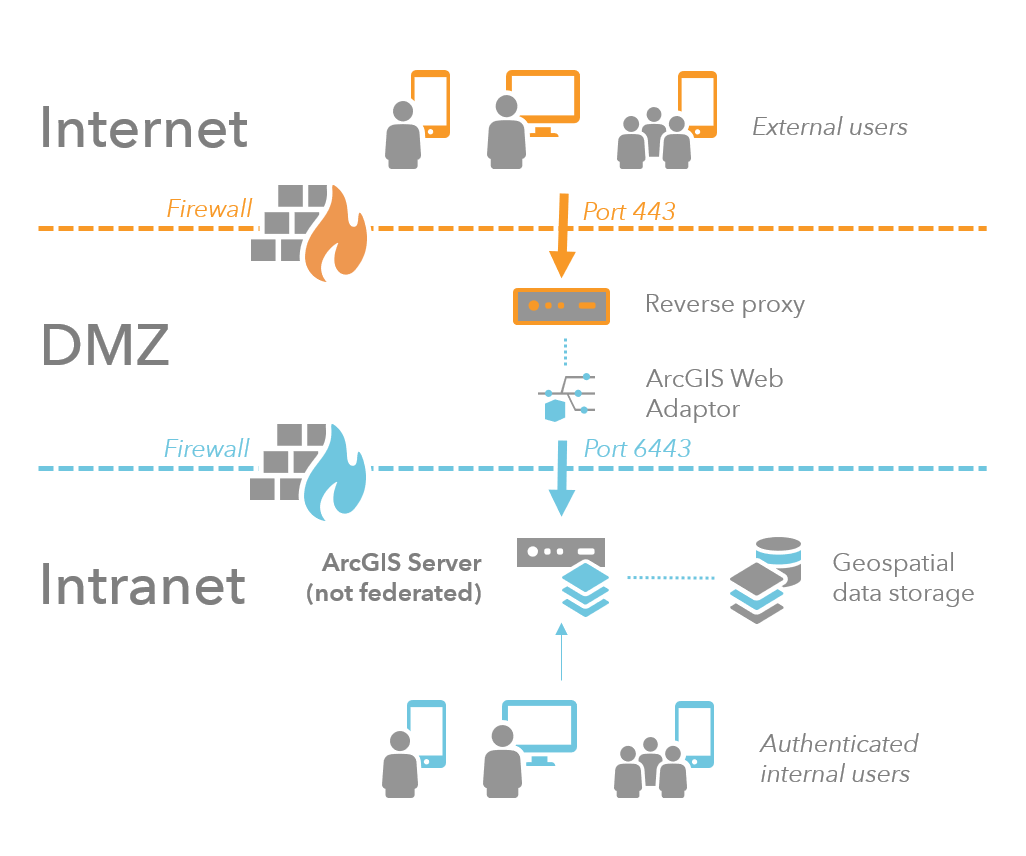
Im Folgenden werden die einzelnen Komponenten dieses Szenarios näher betrachtet:
Ein Perimeter-Netzwerk besteht aus Computern, auf die Internetnutzer über eine Firewall zugreifen können, die jedoch nicht Teil Ihres geschützten internen Netzwerks sind. Das Perimeter-Netzwerk schirmt das interne Netzwerk vor dem direkten Zugriff von Internet-Clients ab.
ArcGIS Web Adaptor im Perimeter-Netzwerk empfängt Internetanforderungen über einen gängigen Port, beispielsweise Port 443. Eine Firewall verhindert den Zugriff über alle anderen Ports. Anschließend leitet ArcGIS Web Adaptor die Anforderung über eine weitere Firewall unter Verwendung des ArcGIS Server-Ports 6443 an das geschützte interne Netzwerk weiter.
ArcGIS Server und andere ArcGIS Enterprise-Komponenten befinden sich im geschützten internen Netzwerk. Eine Anforderung, die in das geschützte Netzwerk gelangt, muss vom ArcGIS Web Adaptor stammen und eine Firewall passieren. Eine Antwort, die das geschützte Netzwerk verlässt, wird auf demselben Weg an den Client zurückgesendet, auf dem sie angekommen ist. Zunächst wird die Antwort durch die Firewall zurück an ArcGIS Web Adaptor geleitet. Anschließend leitet der ArcGIS Web Adaptor die Anforderung über eine weitere Firewall an den Client weiter.
Sollte ein Computer im Perimeter-Netzwerk aus irgendeinem Grund kompromittiert werden, verringert die zweite Firewall das Risiko, dass der betroffene Computer anderen Computern in Ihrem internen Netzwerk Schaden zufügen kann.
Integration eines vorhandenen Reverseproxys
Falls Ihre Organisation bereits einen Reverseproxy einsetzt, können Sie diesen so konfigurieren, dass er Anforderungen an den ArcGIS Server in Ihrem geschützten internen Netzwerk weiterleitet.
Um sicherzustellen, dass der Port zwischen dem Reverseproxy und Ihrem geschützten internen Netzwerk für externe Benutzer verborgen bleibt, installieren Sie den ArcGIS Web Adaptor auf einem anderen Webserver innerhalb Ihres geschützten internen Netzwerks.
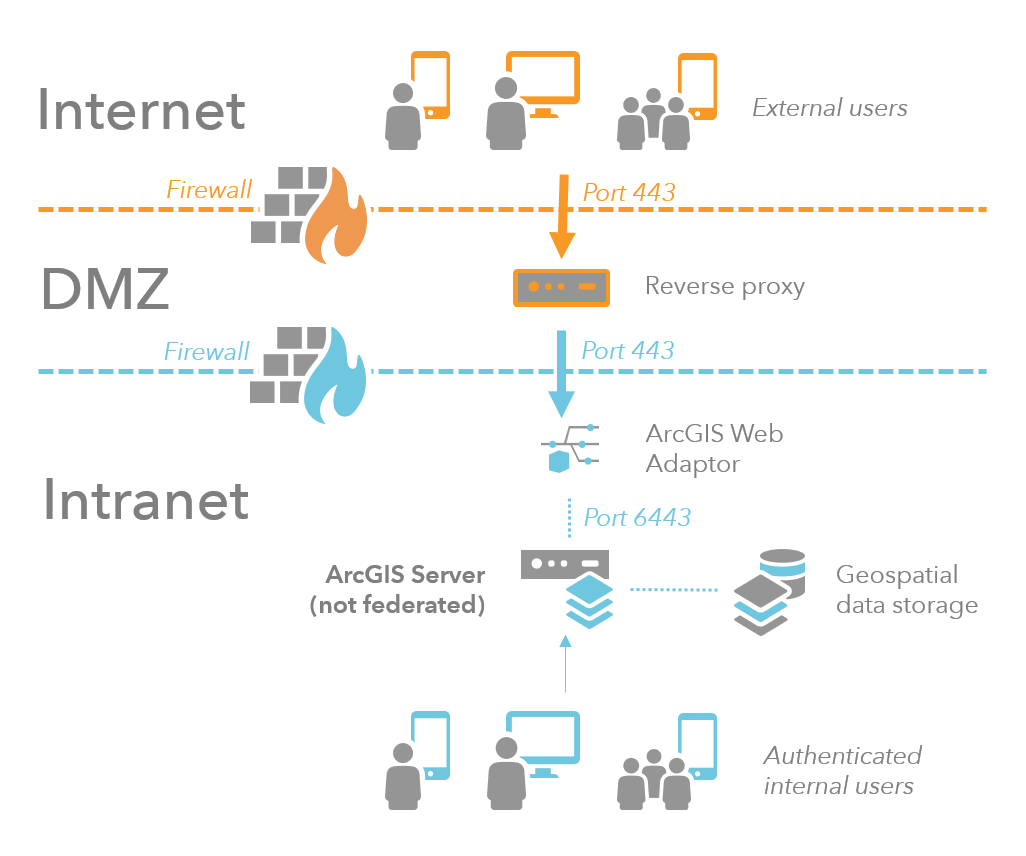
Weitere Informationen zur Integration von ArcGIS Server in Ihren Reverseproxyserver finden Sie unter Verwenden eines Reverseproxyservers mit ArcGIS Server.
Einzelne Firewall
Eine weniger sichere Option besteht darin, den Datenverkehr zu Ihrem Webserver über eine einzige Firewall zu beschränken. In der Regel bleibt nur Port 443 geöffnet. Ihr Webserver, ArcGIS Web Adaptor, ArcGIS Server und Ihre Daten befinden sich alle hinter der Firewall im geschützten internen Netzwerk.
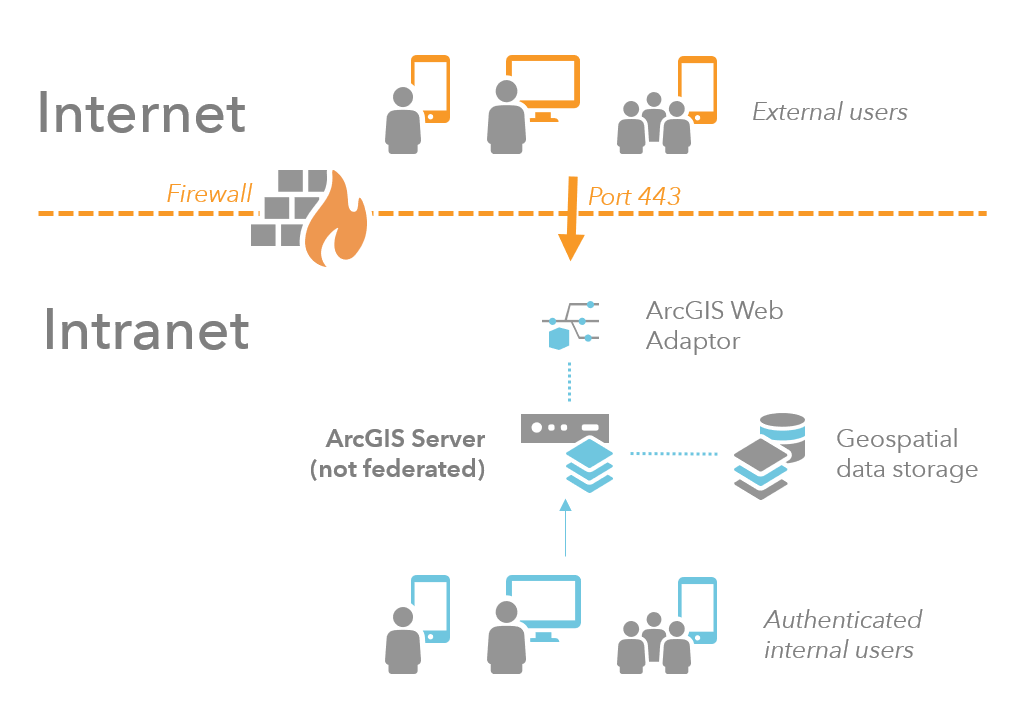
Um eine robuste Netzwerksicherheit zu gewährleisten, sollten Sie mehrere Schutzebenen zwischen externen Clients und Ihrem internen Netzwerk einrichten. Wenn eine einzelne Firewall Ihre einzige Schutzebene ist, macht ein Eindringen in diese Ebene Ihr geschütztes Netzwerk für potenzielle böswillige Aktivitäten angreifbar. Aus diesem Grund wird diese Art der Sicherheitskonfiguration nicht empfohlen.
Firewalls zwischen ArcGIS-Server-Computern
In der Regel ist es nicht erforderlich, Firewalls zwischen den Computern einer ArcGIS-Server-Site oder zwischen mehreren ArcGIS-Server-Sites einzurichten. Sollten sich jedoch Firewalls zwischen den Computern befinden, öffnen Sie die unter Von ArcGIS Server verwendete Ports aufgeführten Ports.